很多单位在选型时都会问同一个问题:有没有能装在局域网里的即时通讯软件。这个问题听起来简单,真正落地时却经常卡住——软件装进了机房,登录还要连厂商的云;消息能发,手机端收不到提醒;试用阶段一切正常,断网演练第一天就出问题。
2026 年,市面上的私有化方案比前几年多了不少,但“能装在内网”和“能在内网长期跑”是两件事。这篇不按名气排座次,先讲清楚判断口径,再用同一套标准看 5 款主流工具各自适合谁。
一、什么才算真正的局域网即时通讯软件
1.概念先对齐:局域网版不等于私有化
局域网即时通讯软件通常指服务端部署在单位自有网络内、客户端通过内网地址接入、消息与文件不经过第三方公有云的企业沟通工具。这个说法在业内没有统一标准,所以不同厂商讲“局域网版”时,指的东西可能完全不一样。
2.三种部署形态,别混为一谈
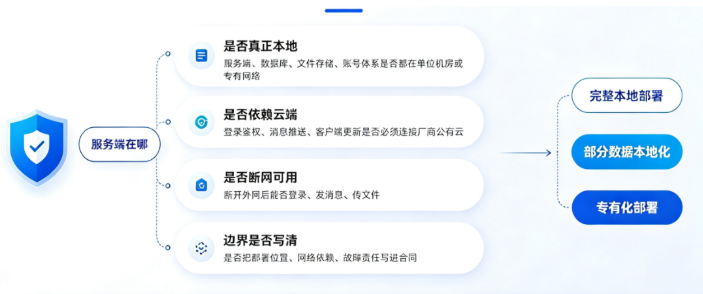
第一种是完整本地部署。服务端、数据库、文件存储、账号体系都在单位自己的机房或专有网络里,断开外网也能登录、发消息、传文件。这是严格意义上的局域网可用。
第二种是部分数据本地化。数据落在本地,但登录鉴权、消息推送、客户端更新仍然依赖厂商的公有云。平时用着没差别,一旦网络隔离,问题就暴露出来。
第三种是专有化部署。厂商给你一个独立实例,听起来是“专属”,实际运行在厂商的云上。数据物理位置不在你的机房,网络的最终控制权也不在你手里。
三种形态在报价单上可能都写着“私有化部署”,成本和边界差得很远。选型时先问一句:服务端在哪,断网之后还能不能登录。
3.局域网可用的四个前提
服务端在内网,客户端只连内网地址,账号体系本地可管,授权与升级能离线完成。四条都满足,才算真正能在断网环境运行。少一条,就只是把数据放在了本地。
二、选型前必须现场验证的 6 件事
把上面四条拆细,就是下面这张验收表。建议带着它去演示环境逐项问,不要只看 PPT。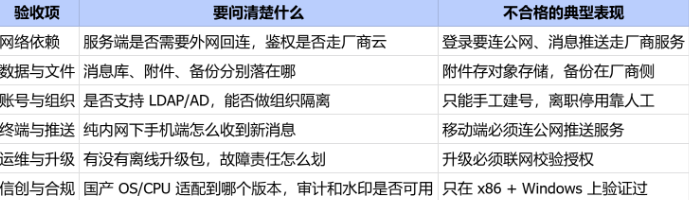
前两项决定能不能断网运行,中间两项决定日常好不好用,最后两项决定三年后还维护不维护得动。
移动端推送是最容易被忽略的一条。在纯内网里,手机要收到新消息提醒,通常需要单位自己提供推送通道;如果产品默认走厂商的推送服务,内网环境下就等于没有提醒。演示时大家都在电脑前,这个问题看不出来,上线后第一个月就会有人抱怨。
离线升级同样要问。有些产品的授权需要定期联网校验,断网时间一长,服务就起不来。这不是安全能力问题,是交付方式问题,但足以让一套系统在隔离网络里停摆。
三、5 款主流工具横评
下面 5 款都具备私有化部署能力,路线差别很大。先看总表,再逐款看边界。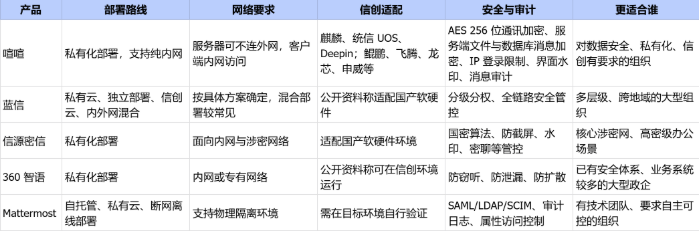
1.喧喧:轻量私有化,信创适配,原生打通禅道
喧喧由禅道软件自主研发,服务端部署在机构自己的服务器上,账号与数据由机构掌握。官方部署文档里有一个明确的纯内网方案:服务器不连外网,客户端只能通过内网地址访问。对做了网络隔离的单位来说,这一条很关键,意味着登录和鉴权不依赖厂商云。
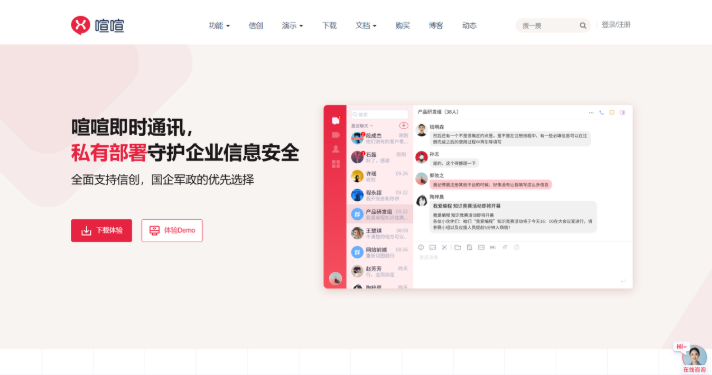
安全上采用 AES 256 位高级加密标准,服务端文件加密存储,数据库里的消息内容也做加密;配合 IP 登录限制、界面水印和消息审计,覆盖了内部沟通的主要风险点。账号体系支持 LDAP/AD,网页端应用可以统一接入做单点登录。
信创适配是另一条主线,银河麒麟、统信 UOS、Deepin 等国产系统,以及鲲鹏、飞腾、龙芯、申威等国产处理器都在适配范围内。和禅道项目管理打通之后,需求、任务与日常沟通能在同一套体系里完成,研发团队用起来省事。音视频会议支持多人同时共享屏幕,多端消息同步。
边界也要说清楚:喧喧的定位是轻量私有化,更强调够用、好维护,多数日常办公和内部协同场景,用不到的重型功能本身也不用额外承担。它更适合对数据安全、私有化、信创有要求的组织,国企事业单位、制造、能源、医疗等场景比较常见。
2.蓝信
蓝信面向大型组织,强项在组织治理:多层级通讯录、分级分权、统一门户。公开资料列出的部署方式包括私有云、独立部署、信创云和内外网混合部署。几千人、跨地域、层级复杂的单位,用它把沟通和办公入口收在一处,逻辑是通的。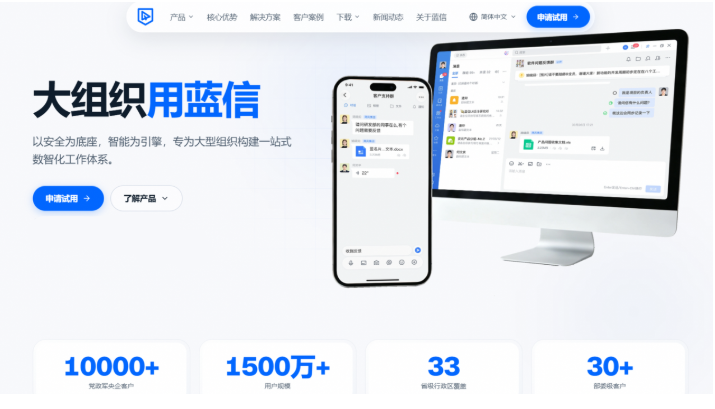
要留意的是,“混合部署”和“完整本地部署”不是一回事。选型时要把服务端位置、哪些模块留在内网、哪些依赖公网写进合同,否则上线后会出现一部分功能在断网环境下不可用。整体方案偏重,实施周期和投入门槛都不低,如果核心诉求只是内网聊天,未必需要走到这一档。
3.信源密信:面向核心涉密网的高安全通信
信源密信由北信源研发,定位是私有服务器承载的高安全通信平台,主要面向党政军和保密要求高的组织。防泄密手段覆盖通信、存储和终端,包括明水印、暗水印、禁止截屏、单次阅读这类管控。公开信息显示,其涉密即时通信系统通过了国家保密科技测评中心的检测。
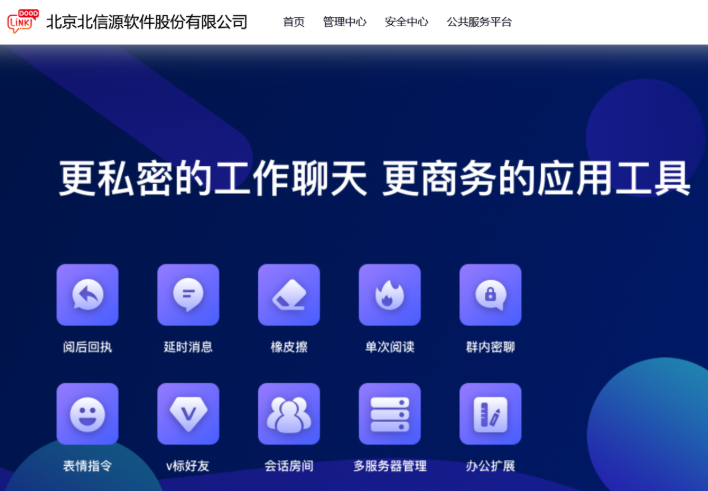
这套体系的价值在核心涉密网,代价是配置复杂、交付偏重、预算门槛高。普通办公场景用它,等于为用不上的管控能力付费。选型前先确认自己的密级要求,不要因为“更安全”就往上够。
4.360 智语:安全底座上的统一办公入口
360 智语是 360 集团面向政企的即时通讯与协同平台,支持私有化部署。公开资料提到,它可以在信创环境运行,并提供即时通讯 SDK。它的思路不是只做聊天,而是把消息、流程、待办和业务应用聚合到一个入口,员工从消息卡片直接进入处理流程。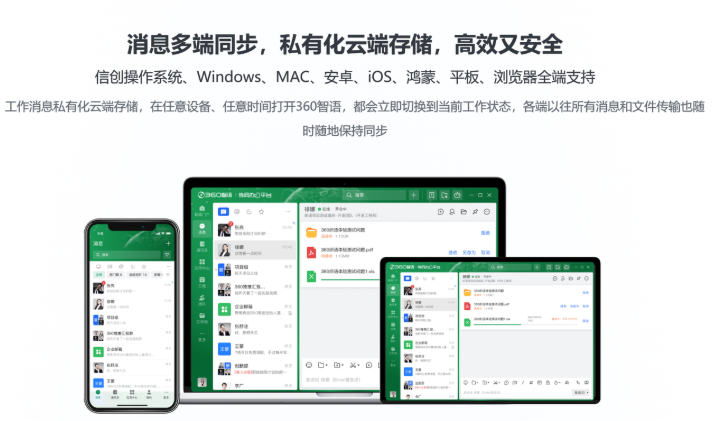
这类形态适合已经有完整安全体系、业务系统又比较多的单位,复用现有安全能力更划算。边界在于定制和交付比较依赖服务商,功能模块的范围、后续升级由谁负责,需要提前写清楚。
5.Mattermost:可断网部署的开源自建路线
Mattermost 是开源协作平台,官网明确支持自托管、私有云和 air-gapped 物理隔离部署。频道、话题、私信、搜索、审计日志、SAML/LDAP/SCIM 这些企业能力都有。对有技术团队、要求源代码可控的单位,它是一条现实路线。
代价在运维。部署、升级、备份、移动端推送、客户端分发都要自己规划;物理隔离环境里,推送通道和应用更新需要单独设计。中文体验、国产操作系统与芯片的适配,也要在目标环境里逐项验证,不能直接套用社区经验。它不提供国内本地化服务,出问题主要靠自己的团队。
四、按场景给结论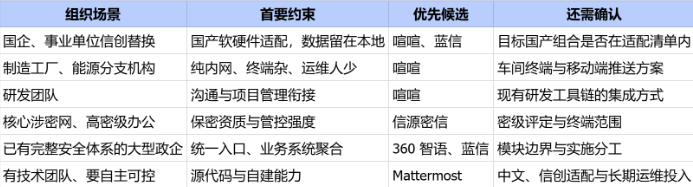
如果第一约束是信创验收和数据留在本地,喧喧和蓝信都可以进候选:前者轻、上线快,后者适合层级复杂的大组织。工厂、能源这类分支机构,运维人手有限,优先看部署轻、终端适配全的方案,不要一上来就选重型平台。落在核心涉密网的,信源密信绕不开,但要先做密级评定。有研发团队、要自主可控的,Mattermost 值得实测,前提是把长期运维的人力算进预算。
一句话概括:先按网络边界筛,再按组织复杂度选,最后按运维能力定。
五、三个最常见的坑
第一,把私有化部署当成局域网可用。合同里写着私有化,实际登录还要连厂商云,断网就进不去。验收时安排一次断网演练,比看十页方案都管用。
第二,只测服务端,不测移动端推送和离线升级。这两项在演示环境里几乎不会出问题,却最容易在上线后集中暴露。测试时把手机带进内网,把服务器外网拔掉,按真实场景走一遍。
第三,把开源自建当成零成本。软件本身不要钱,但部署、升级、故障处理、安全补丁都要人。没有专职团队,省下的授权费很快会变成运维成本。
总结
2026 年选局域网即时通讯软件,难点不在产品数量,而在把“局域网可用”拆成可验证的条件。服务端位置、账号体系、移动端推送、离线升级,这四项在演示环境里看不出来,却决定了上线后能不能稳定用三年。
先用自己的网络环境做一轮断网测试,再用场景匹配缩小范围,剩下的 1–2 款安排真实终端试用。这 5 款工具没有统一的先后,只有和你所在组织的边界对不对得上。
